
보안은 더 이상 남 이야기가 아니다
요약 · Summary
Binance에서 20분 만에 8조 원 넘게 빠져나갔는데, 개인키는 새지 않았다고 한다. 크립토는 안전을 암호 기술에서 찾지만 가장 큰 약점은 사람이다. 자산이 디지털로 넘어갈수록 보안은 국방만큼 중요해질지 모른다.

10월 29일, Binance 핫월렛에서 10개 블록체인에 걸쳐 약 63억 6천만 달러(약 8조 5천억 원)가 빠져나갔다. 대부분 20분 안에 끝났다. 집계 이래 가장 큰 암호화폐 탈취이고, 2025년 2월 Bybit 해킹(15억 달러)의 약 4배다. 블록체인 분석회사 TRM Labs는 북한 최정예 해킹 조직 TraderTraitor의 소행으로 본다. Binance는 처음에 데브옵스 엔지니어의 노트북 한 대가 뚫려 공격자가 서비스 컨테이너에 들어가 출금 요청을 넣었다고 설명했고, 지갑 개인키가 유출된 증거는 없다고 했다. 금요일에는 리처드 텅 CEO가 "추가 침투 지점"을 찾았다고 밝혔다. Binance는 손실을 전부 보상하겠다고 했고, 일요일 출금 재개를 목표로 하고 있다.
거래소 해킹은 처음이 아니다. 2014년 일본의 Mt. Gox는 비트코인 약 85만 개가 사라졌다며 문을 닫았다. 미국 법무부에 따르면 해커들은 2011년 9월부터 지갑과 개인키가 들어 있던 서버에 드나들며 2014년 5월까지 적어도 64만 7천 개를 빼냈다. 채권자 상환은 12년이 지난 지금도 끝나지 않았고, 연장된 상환 기한이 바로 오늘, 10월 31일이다. 2018년에는 Coincheck에서 NEM 5억 2,300만 개, 약 5억 3천만 달러어치가 빠져나갔고, 회사는 26만 명에게 자기 돈으로 약 463억 엔을 돌려줬다. 한국도 예외가 아니다. 2019년 업비트에서 빠져나간 이더리움 34만 2천 개(당시 약 580억 원)는 2024년 경찰이 북한 Lazarus와 Andariel의 소행이라고 발표했다.
수법은 점점 사람 쪽으로 옮겨 왔다. 예전에는 서버에 있는 키를 훔쳤다면, 요즘은 키를 쓰는 사람과 서명하는 과정을 노린다. 2025년 Bybit 해킹은 지갑 서비스 Safe{Wallet} 개발자의 맥이 뚫리면서 시작됐다. 공격자는 그 컴퓨터로 Safe{Wallet} 화면에 악성 코드를 심었고, Bybit 쪽은 평소 거래처럼 위장된 거래에 서명했다. 그렇게 15억 달러가 빠져나갔고, FBI는 북한 TraderTraitor를 지목했다. 지난달 Bitget은 외부 보안 제품 두 개가 뚫리면서 내부 권한을 빼앗겨 3억 8,750만 달러를 잃었는데, 이때도 개인키는 새지 않았다. 그리고 이번 Binance의 63억 6천만 달러는 그때까지 최대였던 Bybit의 4배가 넘는다.
이제 중앙화 거래소에 대한 신뢰는 어디로 갈까? 나는 이번 Binance 해킹으로 AI의 중요성이 더 커졌다고 본다. AI로 지금 금융 시스템의 취약점이 드러나기 시작하면, 이미 만들어 둔 모든 시스템을 다시 점검해야 한다. 이번 공격에 AI가 쓰였다는 증거는 아직 없다. Chainalysis는 짧은 시간에 수천 건이 오간 세탁 과정을 보면 자동화를 쓴 것 같다고만 했다. 다만 같은 주에 CrowdStrike는 중국 연계 조직이 AI 공격 도구로 11일 동안 200곳 넘는 기관을 노렸고, 사람은 갈림길에서만 지시했다고 밝혔다.
나름 신뢰를 쌓아 왔던 크립토 중앙화 거래소는 큰 위기를 맞았다. 물론 이렇게 크게 털렸다가 회복한 경우도 많다. Binance도 2019년에 비트코인 7천 개를 털렸고 비상기금(SAFU)으로 메웠다. 그런데 그건 시장이 아주 좋을 때 얘기다. 지금 시장은 다변화되면서 성숙해 가는 중이다. 월가의 거인들은 이걸 기회로 볼지도 모르겠다. Coinbase, Kraken 같은 미국 거래소, 그리고 이 시장을 계속 노려 온 뉴욕증권거래소 모회사 ICE는 이번 일을 계기로 Binance가 차지하던 시장에 더 깊숙이 들어올지도 모른다. 마침 해킹 몇 시간 전인 그날 아침, ICE는 Hyperliquid 기반 무기한 선물을 미국 규제 시장으로 가져오겠다며 Trade[XYZ]와 손잡고 이 회사에 투자한다고 발표했다. ICE는 올해 초 OKX에도 투자했고, 작년에는 Polymarket에 최대 20억 달러를 넣기로 했다.
트레이더는 어디로 갈까? 크게 두 갈래일 텐데, 하나는 더 탈중앙화된 쪽이다. 그래서 Hyperliquid로 눈이 쏠렸다. 다른 하나는 크립토라기보다 전통 금융이나 핀테크가 블록체인과 더 강하게 결합한 쪽이다. 전통적인 보안에 기대면서도 중앙 관리자가 있는 곳으로 넘어갈 것이다. 미국 증권사 Compass Point 애널리스트들도 이번 해킹이 Coinbase, Bullish 같은 경쟁 거래소와 함께, 자산을 맡기지 않고 거래하는 Hyperliquid 같은 탈중앙화 거래소로 손님을 보낼 수 있다고 봤다. ICE가 Hyperliquid 위에 만들겠다는 시장도 고객 확인(KYC)과 자금세탁 방지를 갖춘 규제 시장이다. 그런데 탈중앙화 거래소가 더 안전하냐 하면, 거기서도 해킹이 수없이 일어나니 안전지대는 없다. 수많은 디파이가 해킹을 겪었고, 거기는 문제가 터지면 해결해 줄 주체가 아예 없다. 이번 Binance 사고에서 비트코인과 이더리움을 회수조차 못 하는 게 바로 그 이유다. Tether, Circle, Ripple, World Liberty Financial은 스테이블코인 약 26억 7천만 달러를 동결했고, Arbitrum 보안위원회도 자기 네트워크에서 이더리움 8,426개를 얼렸다. 하지만 공격자는 여전히 이더리움 42만 개 이상과 비트코인 18,270개, 약 24억 달러를 들고 있다. 어떤 발행사도 손댈 수 없는 돈이다.
우리는 큰 테일 리스크에 노출되면 중앙화된 질서 정립자에게 바로잡아 달라고 부탁하고 요구하지만, 평소에는 탈중앙화된 자유로운 금융을 원한다. 크립토 맥시멀리스트들은 이 중간점을 암호 기술에서 많이 찾는다. 해커에게 절대 뚫리지 않는 암호 기술을 찾으면 된다고. 하지만 문제는 그쪽이 아니다. 오히려 사람이 가장 큰 약점이다. 해커는 사람이 노출된 소셜 미디어, 메신저, 오프라인에서 조각조각 흩어진 보안의 조각을 찾아 그 사람의 컴퓨터를 해킹한다. 컴퓨터는 여전히 개인이 관리하는 영역이고, 해커는 그 허술한 관리의 틈으로 컨트롤을 빼앗아 조금씩 시스템의 중심부로 들어간다.
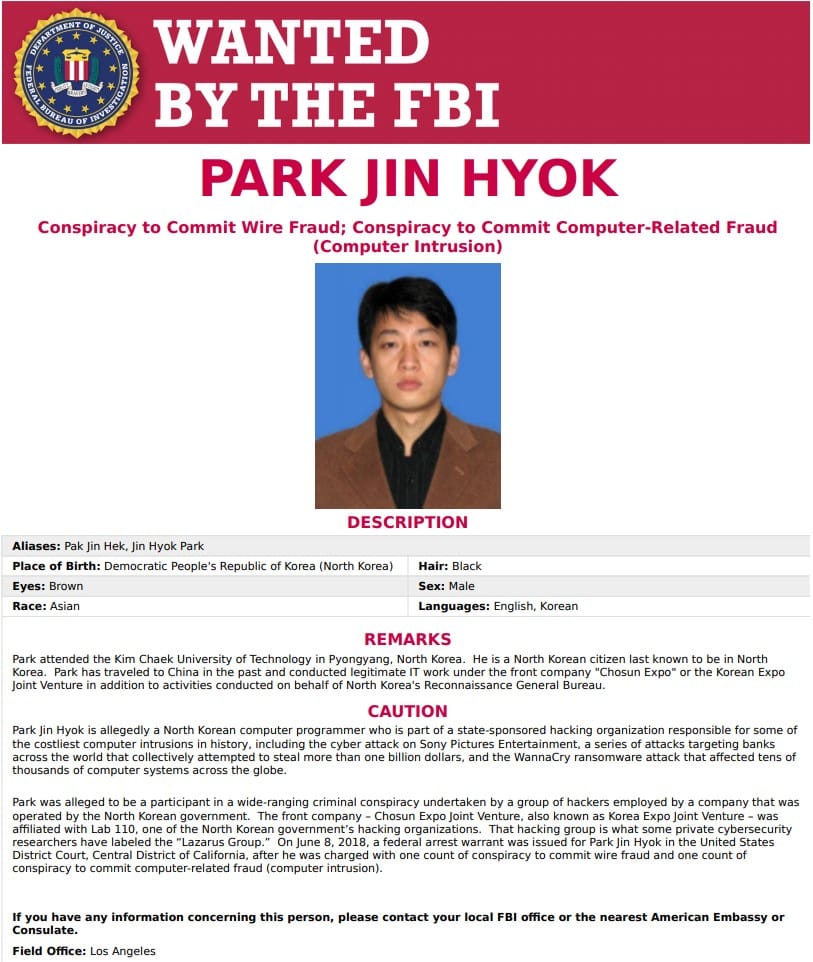
기록을 봐도 그렇다. 미국 FBI는 TraderTraitor의 공격이 "같은 회사의 여러 직원을 동시에 노리는 표적형 사회공학"이 특징이라고 설명한다. 2024년 일본 거래소 DMM Bitcoin에서 3억 800만 달러가 털린 사건에서는, LinkedIn 채용 담당자로 위장한 북한 해커가 지갑 소프트웨어 회사 Ginco의 직원에게 입사 전 테스트라며 악성 파이썬 스크립트를 보냈다. 이번 Binance도 첫 용의자는 엔지니어 노트북 한 대였고, 개인키 자체는 새지 않았다.
우리에게는 이런 약점이 빠진 에이전틱 보안(Agentic Security)이 필요하다. 인간의 약점을 뺀 보안 시스템이다. 물론 AI 자체에도 여전히 문제가 있다. 에이전트의 보안 수칙이나 AGENTS.md 같은 파일을 바꿔서 나한테 정보를 넘기도록 변조할 수도 있고, 프런티어 랩의 모델 학습으로 새어 나갈 수도 있다. 하지만 에이전트는 모든 기록을 남기기 때문에 우리가 계속 누적해서 개선해 나갈 수 있다. 사람의 기억은 너무나 결함이 많은 시스템이라 나한테 유리한 대로 기억하거나, 아예 기록을 잃어버리기도 한다. 반도체는 영구적으로, 지난 일을 돌아보며 고쳐 나가는 걸 가능하게 한다.
세계의 긴장이 높아진 만큼, 자유의 시대에서 조금씩 다시 안전에 대한 경각심이 높아지고 있다. 예전에는 전혀 신경 쓰지 않아도 됐던 내 몸의 안전, 내 자산의 안전, 친구의 신원에 대한 안전을 이제 더 지켜야 할 때다.
NATO 동맹국들은 2035년까지 GDP의 5%를 국방과 안보에 쓰기로 했다. 그중 최대 1.5%는 핵심 인프라를 지키고 네트워크를 방어하는 데 쓸 수 있다. 국방비는 결국 국민의 부동자산을 지키기 위한 돈이다. 그런데 이제 대부분의 사람은 온라인 뱅킹을 쓰고, 자산은 디지털 인프라 위에서 관리된다. 그 장부에 뭐가 쓰였느냐에 따라 내 자산이 뒤바뀐다. 그래서 그 장부를 합의한 대로 안전하게 지키는 것이 내 자산을 지키는 방법이다. 자산이 디지털로 넘어갈수록 우리는 국방비만큼 보안에 투자해야 할지도 모르겠다. 혹은 이제 물리적인 전쟁보다 해킹이 훨씬 가성비 좋은 공격일지도 모르겠다. 백악관 사이버 담당 부보좌관이던 앤 뉴버거는 2023년에 북한 미사일 프로그램 자금의 약 절반이 사이버 공격과 암호화폐 탈취에서 나온다고 말했다.
보안은 더 이상 남 이야기가 아니다. 정부는 여전히 미사일 한 발에 수백억 원을 들인다. 미국의 가장 비싼 요격미사일 SM-3 블록 IIA는 한 발에 약 2,790만 달러(약 370억 원)다. 그런데 해커들은 클릭 몇 번으로 몇 조를 빼앗아 간다. 이번 Binance에서만 8조 원이 넘는다. 이제 모든 병사를 해킹병으로 만드는 게 더 현명한 공격 방법일지도 모르겠다.
투자 권유나 가격 전망이 아니다. 숫자는 아래 출처에서 가져왔고, 해석은 내 생각이다.
참고
- TRM Labs: North Korea Steals USD 6.36 Billion From Binance in the Largest Hack in History (2026-10-30)
- Binance: Security Incident Update (2026-10-29 게시, 10-30 수정)
- CoinDesk: Binance discovers multiple breach points in $6.3 billion attack, eyes Sunday reopening (2026-10-30)
- 미국 법무부: Russian Nationals Charged With Hacking One Cryptocurrency Exchange (Mt. Gox) (2023-06-09)
- The Block: Mt. Gox pushes back repayment deadline by another year (2025-10-27, 새 기한 2026-10-31)
- Security Affairs: Coincheck to refund customers after cyberheist (2018-01-28)
- Korea Times: S. Korea confirms N. Korea stole $42 mil. worth of cryptocurrency in 2019 (업비트) (2024-11-21)
- Safe{Wallet}: Statement on Targeted Attack on Bybit (2025-02-26) · Sygnia: Investigation into the Bybit Hack
- FBI: North Korea Responsible for $1.5 Billion Bybit Hack (2025-02-26)
- CNBC: Bitget 'not expecting to recover a lot' from $388 million hack (2026-10-02)
- Chainalysis X 게시물 (2026-10-30)
- CrowdStrike: Vapor Panda uses ARTEX to scale a global campaign (2026-10-29)
- Decrypt: Binance hacked for 7,000 Bitcoin (2019-05-07)
- ICE: Intercontinental Exchange and Trade[XYZ] to Bring Hyperliquid-Based Perpetual Markets Onshore (2026-10-29)
- CoinDesk: NYSE owner takes steps to bring Hyperliquid perpetual futures to U.S. (2026-10-29, Polymarket 투자 포함)
- CoinDesk: Wall Street analysts on the Binance hack (Compass Point 보고서) (2026-10-30)
- FBI: TraderTraitor responsible for the $308 million DMM Bitcoin theft (2024-12-23)
- FBI: Park Jin Hyok 수배 정보
- NATO: The Hague Summit Declaration (2025-06-25)
- CNN: Half of North Korean missile program funded by cyberattacks and crypto theft, White House says (2023-05-10)
- Missile Defense Advocacy Alliance: Missile Interceptors by Cost (미 국방부 2024 회계연도 예산 기준 SM-3 블록 IIA 27,915,625달러)
- 그래프: 위 자료와 각 거래소 발표·보도를 모은 거래소 해킹 61건 연대기(2011~2026)에서 해킹·내부자 사건만 골라 사건 당시 달러로 정리
- 환율: 2026-10-30 종가 기준 1달러 약 1,333원
새 글을 메일로 받아보세요
한국어, 영어 중 받을 언어를 고르세요. 언제든 해지할 수 있습니다.